Im Dickicht der KI-Angriffe
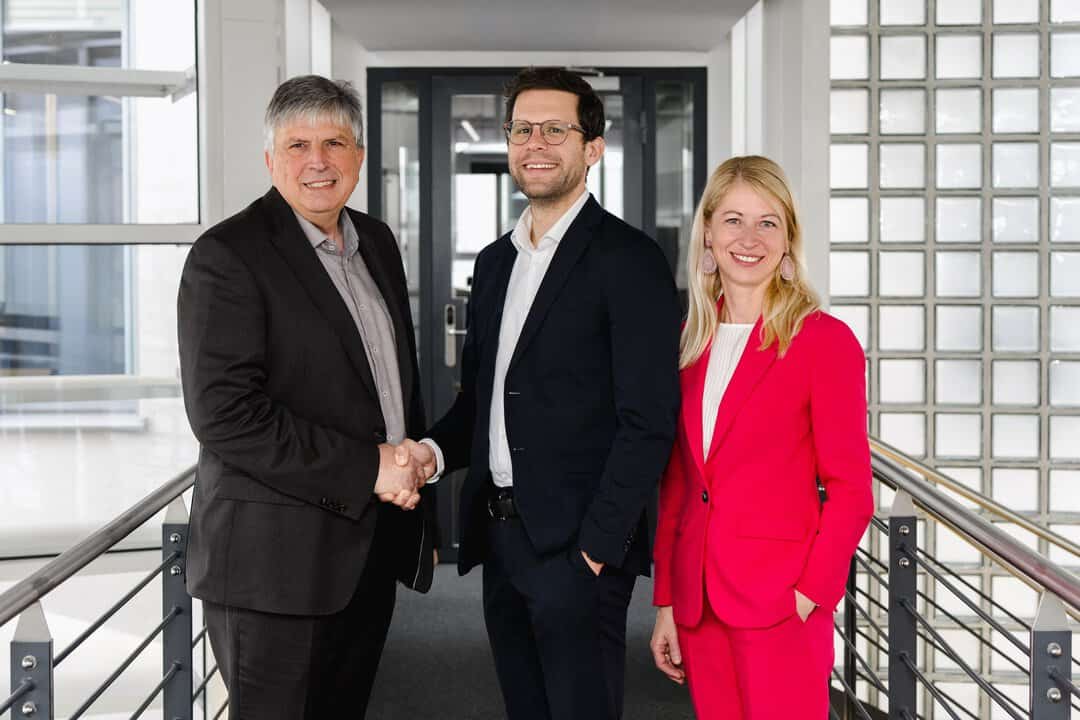
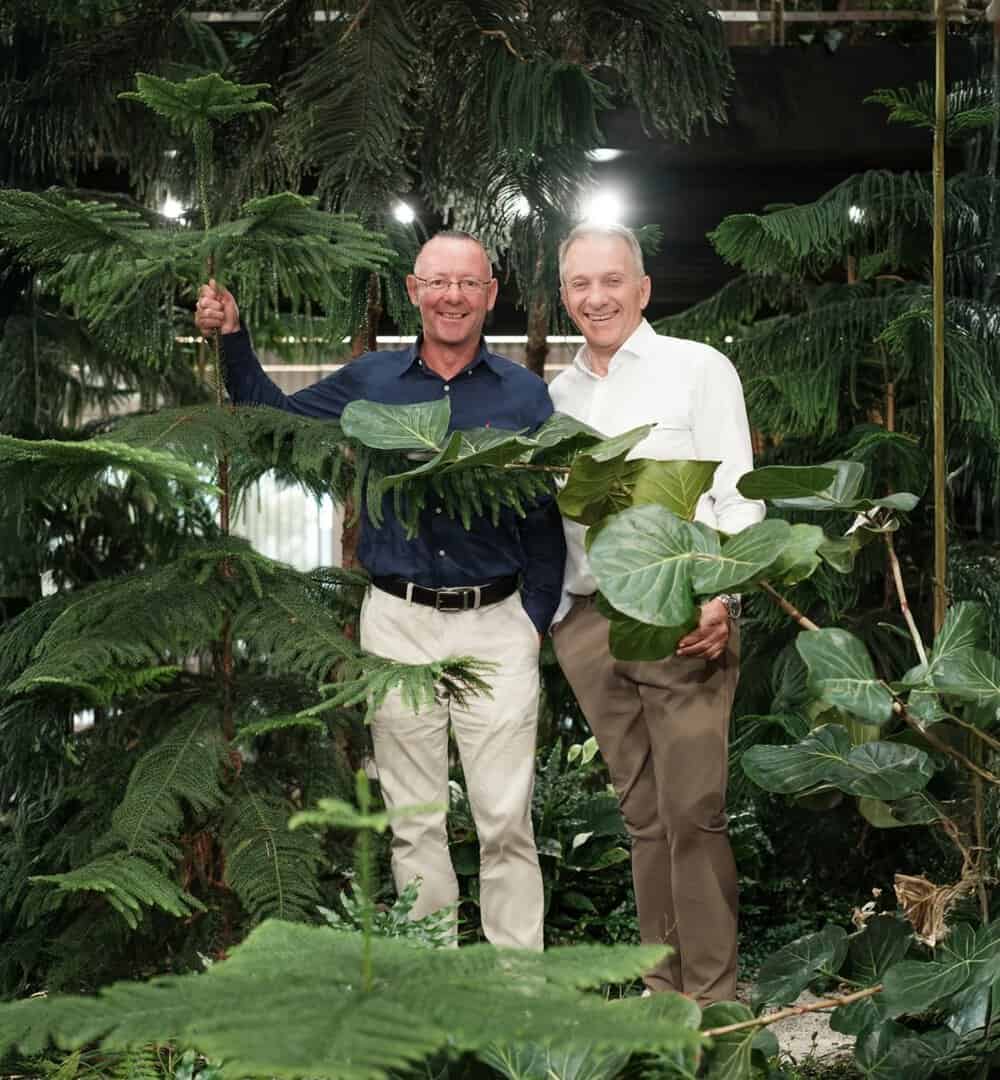
„Den wenigsten Organisationen ist tatsächlich bewusst, in welcher Gefahrenlage sie sich befinden. “ Der Satz von Herbert Stöger, Gründer von x-tention, lässt uns kurz die Luft anhalten. Wir treffen ihn und seinen Kollegen Manuel Nedbal im Welser Headquarter. 2025 haben die beiden gemeinsam ein neues Unternehmen gegründet: SecurITe. Der Fokus: Cybersecurity in Zeiten von KI-Agenten. Jetzt wird klar, um welche Gefahrenlage es geht.
Es war auf einer Konferenz in Zürich, als Nedbal den ersten vollständig autonomen KI-Cyberangriff prognostizierte. Während seine Aussage von dem einen oder anderen noch mit Kopfschütteln abgetan wurde, passierte nur zwei Wochen später genau das, wovor er gewarnt hatte. Hellseherei war Nedbals Prognose aber keineswegs. Er bringt zwölf Jahre Silicon-Valley-Erfahrung mit, davon einige bei Google im Cloud-Security-Umfeld. Dieses Wissen bringt er nun als CEO von SecurITe ein – vor allem den Anspruch, am Puls der Zeit zu bleiben und die Entwicklungsgeschwindigkeit der KI nicht zu unterschätzen.
„KI-Modelle werden immer fähiger, mächtiger, kreativer und schneller – aber die Verteidigung hat sich noch nicht angepasst“, erklärt Nedbal. Traditionell habe man Cybersecurity über die Angriffsoberfläche gedacht: Man suchte Schwachstellen und riegelte sie ab. Genau dieser statische Ansatz greife nicht mehr: „Es geht weg von der reinen Oberfläche, hin zur Früherkennung aktiver Angriffe. Wir müssen das Verhalten im Netz kontinuierlich analysieren.“
Besonders heikel wird das in der kritischen Infrastruktur, mit der x-tention sich schon seit Jahren beschäftigt. In Krankenhäusern etwa laufen Geräte wie Spritzenpumpen, die seit zehn oder zwanzig Jahren im Einsatz sind. „Diese Geräte sind zertifiziert – da darf man an der Software gar nichts verändern“, erklärt Stöger. Lange Zeit hat man solche Systeme deshalb komplett isoliert. Doch der Effizienzdruck steigt: Krankenhäuser fordern automatisierte Diagnostik, Energieversorger wollen Verbräuche in Echtzeit prognostizieren. Um diese Daten nutzen zu können, werden modernste KI-Agenten, zum Beispiel Cloud-Schnittstellen, an traditionell abgeschottete Netzwerke angebunden. „Man öffnet diese isolierten Systeme jetzt für die Außenwelt, weil man von KI-Optimierung profitieren will“, sagt Nedbal. Er nennt diese Übergangsphase, in der abgeschottete Systeme geöffnet werden, unverblümt einen „wilden Westen“.
Genau hier setzen Stöger und Nedbal mit SecurITe an. Die Idee: Einem hochdynamischen, KI-gestützten Angriff lässt sich nur mit einer ebenso agentischen KI auf der Verteidigungsseite begegnen. Das bei SecurITe entwickelte Produkt agentis360 analysiert fortlaufend das Verhalten aller Entitäten im Netzwerk. Weicht ein System vom gewohnten Muster ab, schlägt die KI in Millisekunden Alarm und isoliert verdächtige Datenströme präventiv, bevor sich ein Angriff im Netz ausbreiten kann. Damit löst das System ein zentrales Dilemma der autonomen Verteidigung: Verdächtige Netzwerkverbindungen werden sofort blockiert, aber bei kritischen Systemabschaltungen bleibt Human in the Loop entscheidend. „Das wäre lebensgefährlich, wenn ein Operationsroboter mitten im Eingriff abgeschaltet wird, nur weil das System eine Bedrohung vermutet“, betont Nedbal. Millionen Datenpunkte werden automatisiert vorgefiltert – die letzte operative Entscheidung über Hardware-Eingriffe bleibt jedoch beim Menschen.
Der entscheidende Unterschied liegt aber eine Ebene höher. Autonome Sicherheitsagenten besitzen weitreichende Rechte im Inneren der kritischsten Systeme einer Organisation. „Wer beaufsichtigt eigentlich die Aufseher?“, fragt Nedbal. agentis360 beantwortet das mit einer eigenen Kontrollinstanz, die das Verhalten der eigenen Kl-Agenten fortlaufend überwacht und jede ihrer Entscheidungen nachvollziehbar macht.
SecurlTe hat im Frühjahr eine Seed-Finanzierung mit ausschließlich europäischen Investoren abgeschlossen. Erste Betreiber kritischer Infrastruktur setzen die Plattform bereits ein. Das Unternehmen arbeitet mit einem internationalen Engineering-Team, dessen Erfahrung aus dem Aufbau autonomer Systeme im Silicon Valley stammt. Architekturhoheit, Freigabe und Betrieb liegen in Europa. Diese Kombination sehen die Gründer als klaren Vorteil für europäische Unternehmen, die technologische Spitzenleistung suchen, ohne die Kontrolle über ihre Daten an US-Hyperscaler abtreten zu müssen.
Sollte man aus Angst vor solchen Risiken KI im Betrieb lieber komplett verbieten? Stöger warnt eindringlich davor: Wer KI untersagt, schafft erst recht unüberwachte Schnittstellen. „Mitarbeiter besorgen sich dann private Accounts und verarbeiten Firmendaten auf externen Servern.“ Diese Schatten-IT ist ein ideales Einfallstor für autonome KI-Angreifer.
Am Einsatz agentischer KI führt aus Sicht von Stöger und Nedbal kein Weg vorbei, wenn Unternehmen wettbewerbsfähig bleiben wollen. „Die Gefahr ist viel näher, als die meisten glauben“, fasst Stöger zusammen. Panik sei jedoch der falsche Begleiter. Entscheidend sei, jetzt eine klare KI-Governance aufzubauen und von rein statischem Schutz auf kontinuierliche Verhaltensüberwachung umzustellen – bevor die nächste Angriffswelle das eigene Netzwerk trifft. Das Dickicht lichtet sich und man lernt, sich darin sicher zu bewegen. _
Redaktion
- Zofia Wegrzecka
Fotos
Ines Thomsen